Artikel
Log4shell: Warum die Log4j-Sicherheitslücke ein Problem für Jahre ist
Quellet3n.de AutorDieter Petereit Datum15.12.2021 RubrikenSoftware
Nach der ersten Aufregung um die schwere Sicherheitslücke in der Java-Bibliothek Log4j zeichnet sich immer stärker ab, dass die dadurch verursachten Probleme die vernetzte Welt noch Jahre beschäftigen werden.
Es klang zunächst nicht sonderlich aufregend: In der Open-Source-Apache-Protokollierungsbibliothek Log4j war eine Sicherheitslücke gefunden worden. Nach ersten Untersuchungen machte sich aber schnell helle Aufregung unter Systemadministratoren und ... ganzen Artikel auf t3n.de lesen
Weitere verwandte Artikel
 RubrikenDatenschutz
Seit langem sucht Google nach Wegen, Open-Source-Software besser abzusichern. Nach der Log4J-Lücke kommen nun auch Regierungen ins Spiel.
 RubrikenDatenschutz
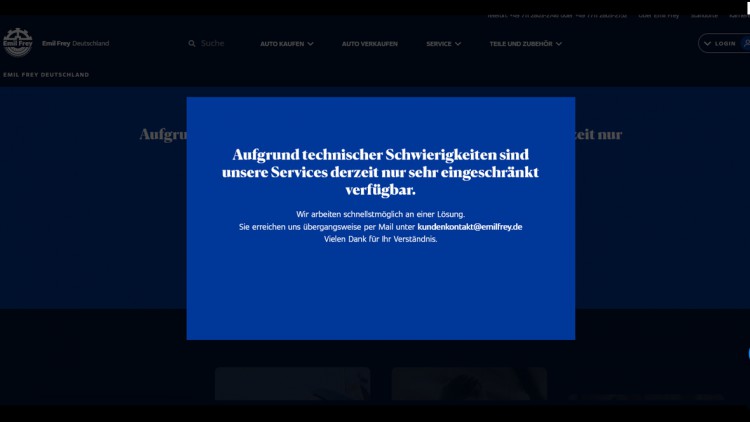
Cyberkriminelle haben Europas größten Autohändler ins Visier genommen. Welchen Schaden der Angriff verursacht hat, ist noch nicht bekannt. Die Behörden sind informiert.
Auch interessant
Santander Kredit

SANTANDER KREDIT – DIGITALE LEADS IN KOSYFA Mit Santander Kredit bringen wir den digitalen Kunden direkt zu Ihnen ins Autohaus. Nahezu jeder Autokauf beginnt mittlerweile i...
TÜV NORD Schadenportal

Vergrößern Sie Ihr Unfallschaden-Geschäft Mit dem TÜV NORD Schadenportal steigern Sie Ihren Haftpflichtschaden-Umsatz. TÜV NORD Gutachten in Verbindung m...
CarOnSale

caronsale.de Der neue Standard für B2B Online-Auktionen. Angetrieben von der Vision eine reibungslose Vermarktung von B2B Gebrauchtfahrzeugen zu ermögli...
Dealerweb - Digitales Autohaus auf Ihrer Webseite

Carmato bietet die einzige vollumfängliche Vertriebslösung für den Automobilhandel. Aufwandsneutral wird Ihr digitales Autohaus direkt auf Ihrer Webseite pr&...
Kontakt
Sie brauchen Hilfe oder benötigen einen unabhängigen Rat?
Dann rufen Sie uns gerne an oder schicken Sie uns eine E-Mail!
DISERVA ist ein Projekt von
Steinaecker-Consulting

Impressum |
Datenschutz |
Allgemeine Geschäftsbedingungen |
RSS-Feed
Version: 0.7.6.0 vom 03.05.2025